Универсальный ключ для домофонов — правда или обман?
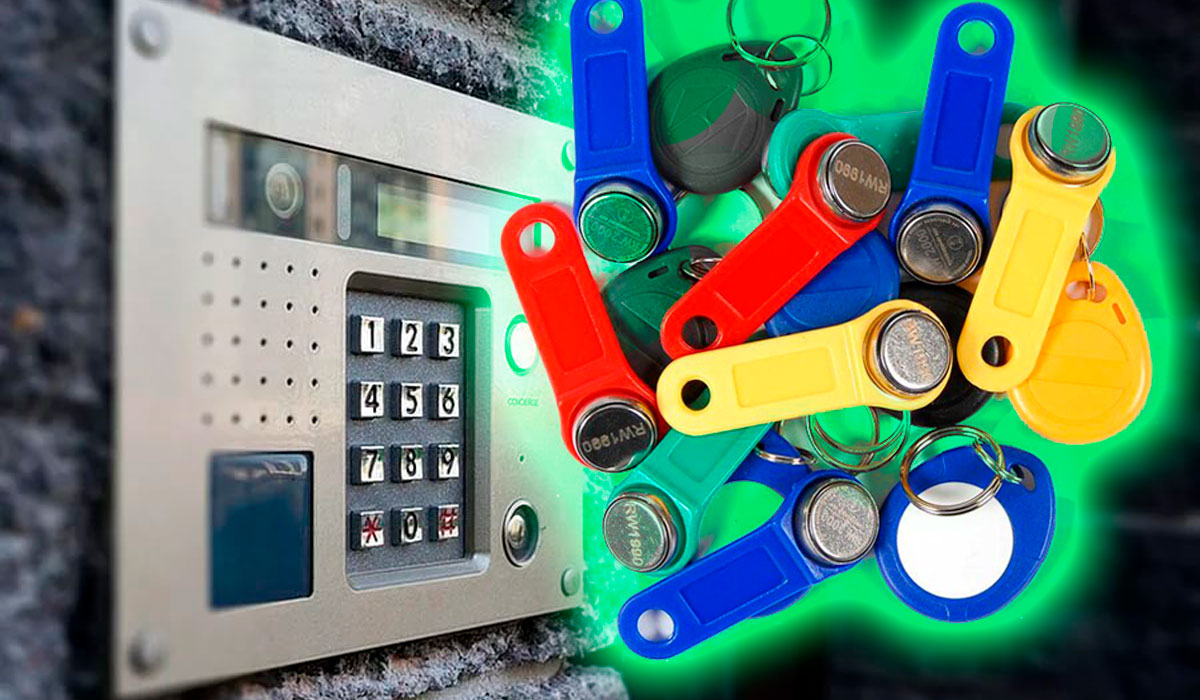
Мечта «мамкиных» хакеров и разносчиков спама по почтовым ящикам стать обладателем универсального ключа для домофонов. Вам тоже интересно существует ли такое устройство в принципе?
Ответ: и да и нет. С определёнными ограничениями, такой универсальный ключ действительно можно создать, правда это будет явно не одно устройство и не все домофоны ему откроются. Да и пути получения подобных ключей могут быть как законными, так и не очень.
Честный способ создания универсальных ключей для домофонов.
Берётся какой-то ключ (назовём его мастер-ключ или «царь-ключ») и прописывается во все доступные контроллеры домофонов на районе. Занимаются этим управляющие компании или контора, обслуживающая домофоны. В дальнейшем, этот ключ клонируется, а его копии раздаются почтальонам, коммунальщикам и полиции (куда уж без них).
При появлении новых домофонов, этот мастер-ключ прописывается в память домофона и все копии автоматически получают туда доступ. Однако, в каждой бочке мёда найдётся половник дёгтя.
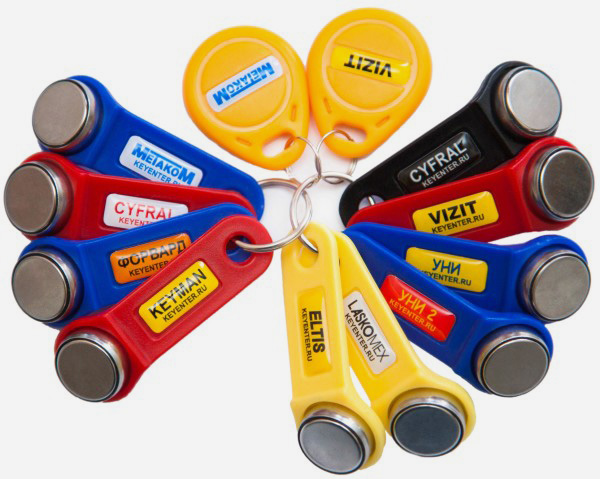
Раньше, в домофонах чаще всего использовались контактные ключи, так называемые «таблетки», сейчас же перешли на бесконтактные считыватели. И вот у вас уже нарисовалась связка ключей для разных моделей домофонов Dallas, Cyfral, Vizit, Metakom. А тут ещё в некоторых современных домофонах добавился и фильтр клонов ключей (но это уже проблема установщиков и хакеров).
«Хакерские» варианты универсальных ключей.
- Эмулятор ключей. Данный вариант можно лишь условно назвать «хакерским». В специальное устройство с дисплеем и памятью заносятся коды реальных ключей и присваивается комментарий с адресом. Для открытия двери, на эмуляторе требуется предварительно выбирать нужную запись. Главным преимуществом эмуляторов можно считать их способность имитировать ключи различных форматов.

Как вы уже поняли, единого универсального ключа, открывающего все домофоны не существует. Можно лишь подобрать в зависимости от ваших задач более удачный вариант.
Подписывайтесь на канал
Яндекс.Дзен и узнавайте первыми о новых материалах, опубликованных на сайте.
Если считаете статью полезной,
не ленитесь ставить лайки и делиться с друзьями.
Комментариев: 2
- 2019-08-16 в 12:17:25 | Миша Самохин У меня вездеход лет десять. да и копии у всей компании, ключ передается из рук вруки и тиражируется все эти годы. как ко мне попал уже и не помню. всё что на расстоянии трех станций метро от дома, открывается им. но реально универсального вездехода ко всем домофонам не существует и существовать не может.. эта целая связка ключей и она не маленькая.
- 2019-09-17 в 22:52:46 | Ironium Заготовка с критическим кодом — производитель домофонов по идее должен получить сертификат ФСБ, а значить дать универсальный ключ. У одного из российских производителей автосигнализаций случайно универсальный брелок проскочил в комплекте, клиент удивлялся, что своим брелком ставил снимал с охраны соседние машины.
Делаем универсальный RFID-ключ для домофонов
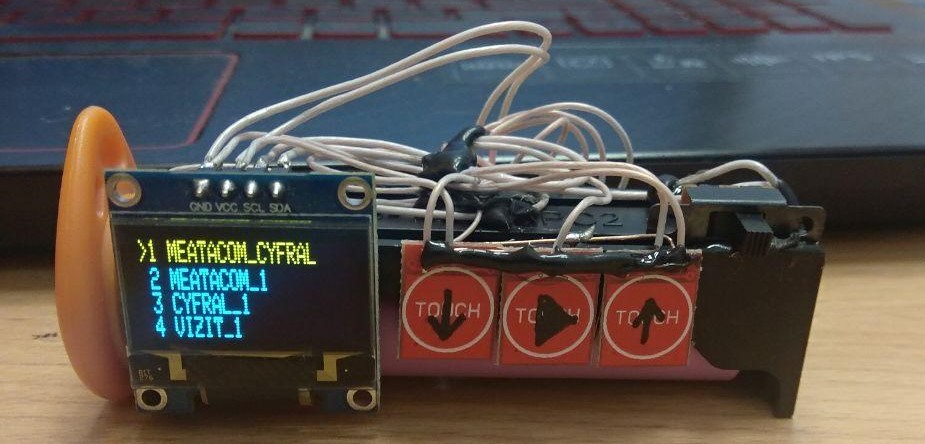
Приветствую всех, кого интересует тема электронных ключей-вездеходов. Сам я, по правде сказать, давно не слежу за новостями в этой области. Но свою разработку трёхлетней давности хочу опубликовать, так как она проста в повторении и может быть кому-то интересна. Суть: вместо десятка ключей с кодами-вездеходами и просто кодами, все ключи можно носить в одном небольшом устройстве.
Дисклеймер: повторять — не призываю, за сборку и применение — отвечаете сами, я делюсь информацией исключительно в ознакомительных целях. Например, чтоб помогали компаниям, обслуживающим домофоны, вовремя латать «дыры», если таковые с помощью прибора обнаружатся.
1. Что это такое? Что умеет?
Устройство, которое я собирал в далёком 2017 году, есть ни что иное, как спуфер домофонного RFID-ключа, работающего на частоте 125 кГц. Слово «спуфер» в данном случае означает, что устройство, по сути ключом не являясь, выдаёт себя за него, и домофоны реагируют на это соответствующе.
Прибор умеет транслировать любые коды ключей, которые записаны в его память. Некоторые коды можно найти в Сети по запросу «ключи-вездеходы», их я вставил в прошивку в первую очередь. Но при некотором навыке и желании можно вставить в прошивку коды вообще всех RFID-ключей, которыми вы пользуетесь (если они работают на частоте 125 кГц), и, таким образом, иметь возможность заменить одним прибором связку брелков.
Я знаю, что на просторе Сети гуляет большое количество схем подобных устройств. Моей целью было создать наипростейший вариант из всех доступных. Удалось или нет — судите сами.
2. Какими навыками нужно обладать, чтобы повторить данный проект?
Прежде всего, навыки работы с Arduino: иметь установленную среду разработки, уметь заливать в плату прошивки, устанавливать библиотеки, драйверы, вот это вот всё. Далее. Имеется в проекте место, где без пайки — ну вот никак. Потому — нужны прямые руки и паяльник с расходниками. Уметь читать электрические принципиальные схемы (или их подобия). Ну и навыки программирования на C++, дабы иметь возможность кастомизации прибора. Но это уже опционально.
3. Какие запчасти нужны и как их монтировать?
Не откладывая в долгий ящик — вот схема устройства:
Простите за то, что «не по ГОСТ» — я в drawio рисую, ибо единственная бесплатная и удобная альтернатива Visio, а я сейчас только лицензионный софт использую. Но, полагаю, всё и так предельно понятно.

Как видно, BOM для базовой версии выглядит примерно так:
- Arduino Nano (или любая другая Дуня, которая под рукой есть);
- RFID-ключ формата EM4100 (вместо катушки индуктивности);
- n-p-n транзистор (любой какой отыщется, частоты тут не очень высокие);
- резистор на 10К;
- конденсатор на 560 пФ (лучше SMD, можно прямо в корпус от ключа припаять);
- литий-ионный аккумулятор — по вкусу;
- три сенсорных кнопки;
- OLED-дисплей с I2C интерфейсом;
- модуль зарядки для liIon;
- повышающий DC-DC преобразователь с выходом 5 В.
Собрать тестовый образец можно и на беспаечной макетке. Особых инструкций тут не требуется, за исключением того, как быть с «индуктивностью». Об этом — поподробнее.
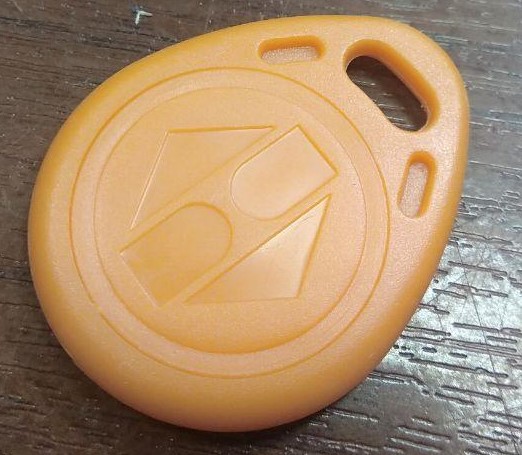
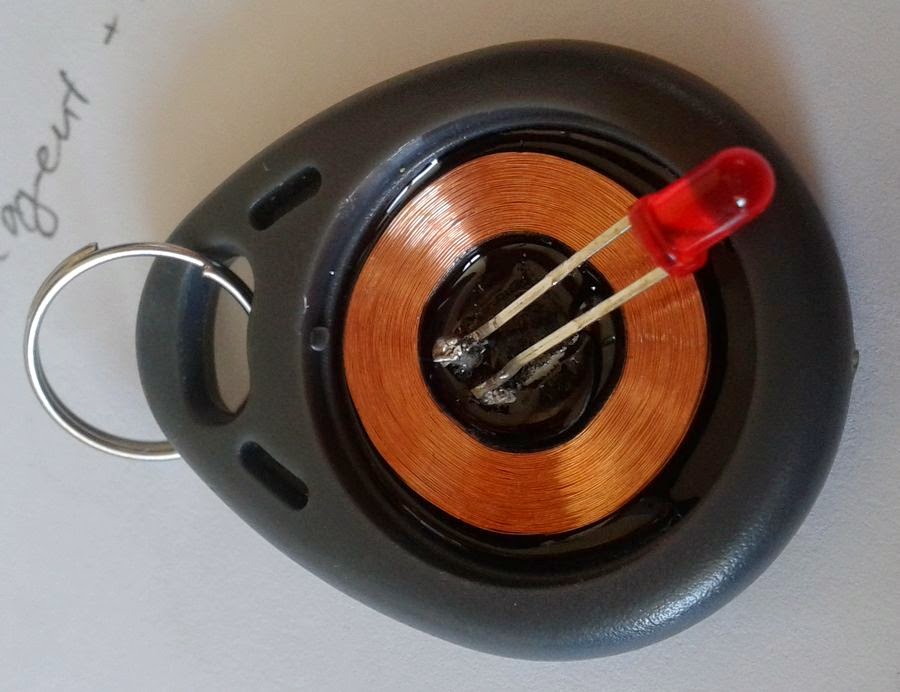
Ключ, подобный тому, что на фото, можно раздобыть у любого местного мастера, либо заказать на Али. На корпусе ключа имеется крышка, которую следует аккуратно открыть, добравшись до начинки:
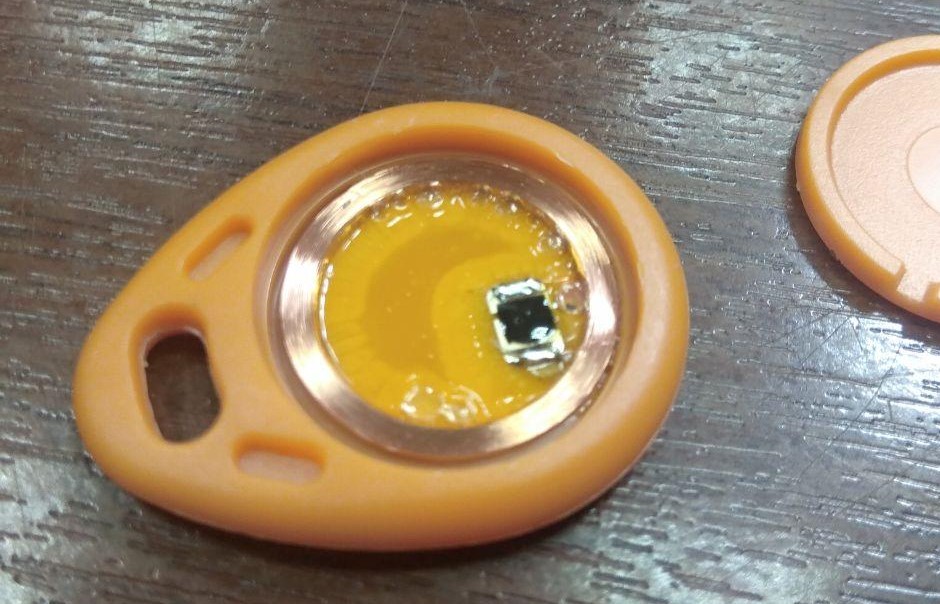
Она представляет собой катушку и микросхему памяти с двумя контактными площадками по бокам. Выводы катушки припаяны как раз к этим площадкам. Всё это залито тонким слоем эластичного термополимера (по виду и свойствам похожего на застывший клей B7000). Чтобы добыть катушку, я поступил следующим образом. Взяв канцелярский нож, я аккуратно продавил лезвием текстолит между площадками и микросхемой. Микросхему отделил от катушки и выкинул. Затем паяльником я аккуратно (чтобы не отпаять тонкие проводки катушки) сжёг термополимер над контактными площадками, сделав возможным дальнейшую прозвонку.
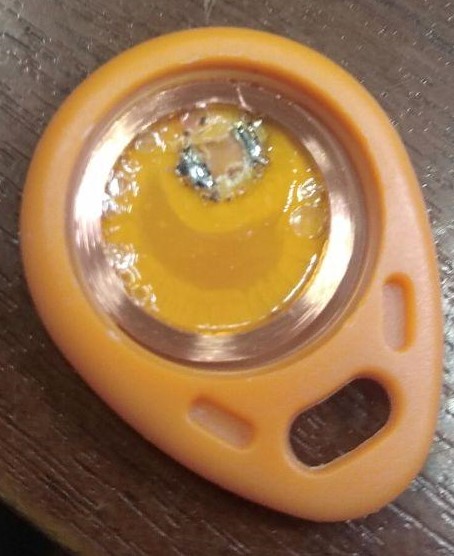
Прежде чем паять, следует измерить сопротивление катушки, убедившись, что она не в обрыве. Если всё в порядке, то собирать лучше так: сперва припаять SMD-конденсатор к контактным площадкам (он должен аккуратно поместиться между ними), затем — ножки транзистора и под конец — резистор к базе. Всё это можно аккуратно смонтировать в корпус ключа. Провода «земли» и базы транзистора припаивать в последнюю очередь.
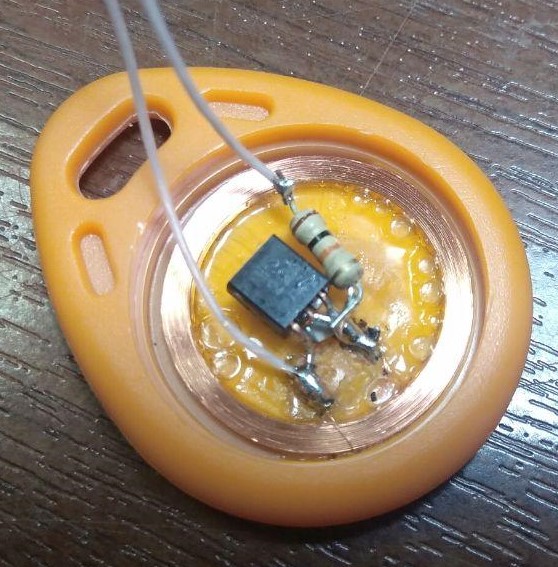
Затем сделать в крышке ключа отверстие под эти провода, и закрыть брелок, придав ему почти что первозданный вид. Для сборки на беспаечной макетке к проводам следует припаять штырьевые разъёмы (или просто хорошенько залудить их, чтобы можно было без проблем вставлять в макетную плату).
4. Прошивка, тест и наладка
Как и обещал, ссылка на репозиторий проекта. Файлы прошивки лежат в папке My_125_kHz_spoofer_v.03.
После сборки и заливки прошивки прибор готов к использованию. Чтобы убедиться в его работоспособности, совсем не обязательно искать домофон — можно обойтись китайским модулем для чтения RFID-ключей, который называется RDM6300 и ещё одной платой Arduino (хотя кому что проще). Прошивку для модуля RDM6300, выдающую транслируемый код ключа в том же формате, в каком он внесён в прошивку спуфера, я также положил в репозиторий проекта. Схема подключения ридера — там же.
Порядок тестирования с помощью ридера RDM6300:
- Убедиться, что ридер работает, поднеся к антенне любой из имеющихся в наличии ключей на 125 кГц (данные будут выводиться в COM-порт);
- Выбрать в меню спуфера интересующий код ключа;
- Поднести антенну к ридеру. Если ридер прочёл тот же ключ, что указан в прошивке — всё получилось! Else — проверяем схему, ищем, где ошибка, устраняем её и начинаем с пункта 1.
5. Что в прошивке можно менять, а что — лучше не трогать
Поскольку лепилась прошивка на основе вот этого, не вполне понятного для меня кода, то жизненно-необходимые функции, которые менять нельзя вот прям совсем, я вынес в отдельную вкладку functions.ino. Остальная часть программы служит исключительно для предоставления пользователю комфортной возможности вызвать функцию EmulateCard (ну, и нескольких строчек кода перед ней).
Свои ключи можно добавлять в массив uint64_t universalID[], расположенный на 75 строке кода. Поскольку я не «задефайнил» общее количество ключей в памяти устройства, а некоторые функции завязаны на эту константу, при добавлении своего ключа следует менять также пределы, в которых находится переменная keyNumber, отвечающая за выбор ключа. Ну и не забывать свой ключ в меню добавлять. В общем, всё сыровато, но при желании, повторюсь, разобраться не трудно.
6. Что в приборе можно было бы доработать
- Добавить поддержку ключей iButton (хотя бы самых распространённых от Dallas).
- Добавить эмуляцию ключей, работающих на частоте 13,5 МГц (как я понял, либо через ношение перезаписываемой заготовки и модуль RC522, либо технически-сложно, через реальную эмуляцию).
- Добавить в прибор ридеры iButton, RDM6300 и RC522, чтобы сделать прибор ещё более универсальным.
7. История создания
Была на дворе осень 2017 года. Будучи студентом второго курса магистратуры, я томился неразрешёнными вопросами самоопределения. Проще говоря, маялся бездельем и искал, чем бы заняться. В итоге решил довести до конца свои старые инженерные проекты в ущерб посещению университета.
Погода на дворе стояла просто роскошная. А что может быть лучше, чем прохладной осенней ночью сидеть где-нибудь на крыше многоэтажки, попивая чай из термоса и созерцая суету ночного города под ногами.
Днём попасть в подъезд любой многоэтажки труда не составляет никакого — социнженерия из серии «Здравствуйте, соцопрос о качестве работы управляющей компании для название_местной_газеты» отлично работает, да и вообще, в основном жильцы не против, чтобы кто-то заходил в подъезд вместе с ними. Ночью — другое дело. А я любил вылазить на крыши либо на закате, либо ночью… Назрела проблема, которую я и решил вышеописанным способом.
Как я помню, информация о подобных устройствах нашлась не сразу. Гуглёжка по ключевикам «взломщик домофонов» не давала почти ничего. Адекватное стало находиться, когда я чуть-чуть разобрался в технологии RFID, и стал задавать уже более осмысленные вопросы, типа «RFID emulator», «RFID multykey», «RFID spoofer».
В итоге получилось отыскать две приличные англоязычные статьи по теме. В одной автор описывал, как на основе Arduino делался довольно замороченный с аппаратной точки зрения ключик, а во второй — всё то же самое, но без исходников, зато с очень простой аппаратной частью. Справедливо рассудив, что раз и та, и другая схема соединяются с антенной одним пином Arduino, я решил скрестить простое аппаратное решение и открытые исходники. Удалось, пусть и не с первого раза).
На фото в начале данной статьи — далеко не первая версия прибора. Первая была на макетке, и работала через СОМ-порт. Помню, как прохожие всячески давали мне понять, что я выгляжу подозрительно, когда я с раскрытым ноутом стоял у двери многоэтажного дома, и что-то там пиликал в домофоне.
Затем было несколько более компактных версий, которые я собирал и разбирал ради интереса. Предпоследнюю спёр один из главных героев предыдущей моей статьи. Нынешняя версия была собрана 29 января сего года, в перерыве между уроками, которые я веду в своём кружке. Собрана только с целью убедиться, что я никого не дезинформирую, и прошивка со схемой работают.
- C++
- Разработка под Arduino
- DIY или Сделай сам
- Лайфхаки для гиков
Делаем универсальный ключ для домофона
Заголовок получился слишком громким — и ключ не такой и универсальный, и домофон поддастся не любой. Ну да ладно.
Речь пойдет о домофонах, работающих с 1-wire таблетками DS1990, вот такими:
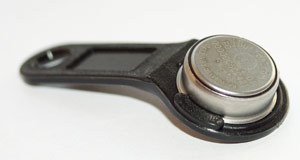
В интернете можно найти множество материалов о том, как читать с них информацию. Но эти таблетки бывают не только read-only. Человеку свойственно терять ключи, и сегодня ларёк с услугами по клонированию DS1990 можно найти в любом подземном переходе. Для записи они используют болванки, совместимые с оригинальными ключами, но имеющие дополнительные команды. Сейчас мы научимся их программировать.
Зачем это нужно? Если отбросить заведомо нехорошие варианты, то самое простое — это перепрограммировать скопившиеся и ставшие ненужными клонированные таблетки от старого домофона, замененного на новый, от подъезда арендованной квартиры, где больше не живете, от работы, где больше не работаете, и т.п.
Сразу оговорюсь, что в описании я опущу некоторые моменты, очевидные для большинства из тех, кто «в теме», но, возможно, не позволящие простому забредшему сюда из поисковика человеку повторить процедуру. Это сделано нарочно. Я хоть и за открытость информации, и считаю, что сведения обо всех уязвимостях должна доводиться до общественности как можно быстрее, но всё же не хочу, чтобы любой желающий мог беспроблемно заходить ко мне в подъезд.
Немного теории.
Как известно, DS1990 характеризуется, в общем случае, одним параметром — собственным идентификационным номером. Он состоит из 8 байт и нанесен на поверхность таблетки. И он же выдаётся в ответ на запрос по 1-wire. На самом деле один из этих байт — это идентификатор типа устройства, ещё один — контрольная сумма, но для нас это всё не принципиально. В памяти домофона прописаны все известные ему ключи, изменять это множество может только компания, домофоном управляющая. Но кроме ключей, явно записанных в память, домофон иногда реагирует на так называемые мастер-ключи, единые для домофонов этого производителя, этой серии, этого установщика. Коды мастер-ключей стараются держать в секрете, но иногда они утекают. За пять минут гугления можно найти порядка 20 мастер-ключей от различных домофонов. У меня стоит «Визит», поэтому выбор пал на ключ 01:BE:40:11:5A:36:00:E1.
Болванки, на которые клонируются ключи, бывают разных типов. У нас в городе самые распространенные — это TM2004. По описанию они поддерживают финализацию, после которой теряют возможность перезаписи и функционируют как самые обычные DS1990. Но по каким-то причинам умельцы, делающие копии, финализацию выполняют не всегда. Возможно потому, что основная масса программаторов на рынке куплена давно и не имеет такой функции, возможно потому, что для финализации требуется повышенное (9В) напряжение. Не знаю. Но факт остаётся фактом, из 4-х ключей, на которых я экспериментировал, финализирован был только один. Остальные легко позволяли менять свой код на какой душе угодно.
Практика.
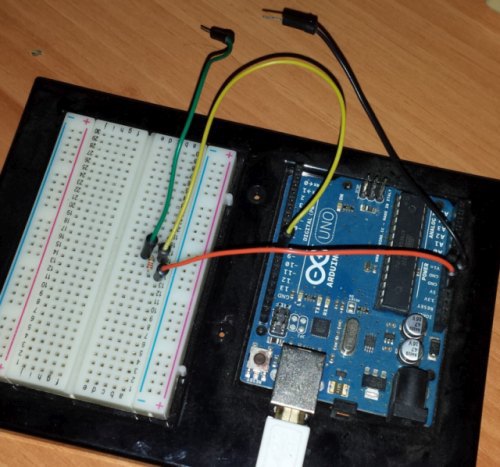
Собирать программатор будем на Arduino Uno, которая для подобных целей макетирования и сборки одноразовых поделок подходит идеально. Схема простейшая, 1-Wire на то и 1-Wire.
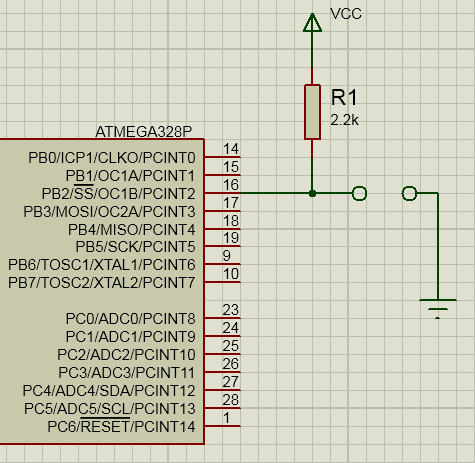
Время сборки устройства на бредборде не превышает пяти минут
Код скетча. Сам алгоритм записи взят тут — domofon-master2009.narod.ru/publ/rabota_s_kljuchom_tm_2004/1-1-0-5
Там, правда, написано, что можно записывать все 8 байт подряд, но у меня так не заработало. Поэтому каждый байт пишется отдельно, через свою команду 0x3C.
#include #define pin 10 byte key_to_write[] = < 0x01, 0xBE, 0x40, 0x11, 0x5A, 0x36, 0x00, 0xE1 >; OneWire ds(pin); // pin 10 is 1-Wire interface pin now void setup(void) < Serial.begin(9600); >void loop(void) < byte i; byte data[8]; delay(1000); // 1 sec ds.reset(); delay(50); ds.write(0x33); // "READ" command ds.read_bytes(data, 8); Serial.print("KEY "); for( i = 0; i < 8; i++) < Serial.print(data[i], HEX); if (i != 7) Serial.print(":"); >// Check if FF:FF:FF:FF:FF:FF:FF:FF // If your button is really programmed with FF:FF:FF:FF:FF:FF:FF:FF, then remove this check if (data[0] & data[1] & data[2] & data[3] & data[4] & data[5] & data[6] & data[7] == 0xFF) < Serial.println(". nothing found!"); return; >return; // remove when ready to programm // Check if read key is equal to the one to be programmed for (i = 0; i < 8; i++) if (data[i] != key_to_write[i]) break; else if (i == 7) < Serial.println(". already programmed!"); return; >Serial.println(); Serial.print("Programming new key. "); for (uint8_t i = 0; i < 8; i++) < ds.reset(); data[0] = 0x3C; // "WRITE" command data[1] = i; // programming i-th byte data[2] = 0; data[3] = key_to_write[i]; ds.write_bytes(data, 4); Serial.print("."); uint8_t crc = ds.read(); if (OneWire::crc8(data, 4) != crc) < Serial.print("error!\r\n"); return; >else Serial.print("."); send_programming_impulse(); > Serial.println("done!"); > void send_programming_impulse()
После запуска программа раз в секунду опрашивает 1-Wire интерфейс и выдаёт на последовательнй порт считанный с него код. Если это FF:FF:FF:FF:FF:FF:FF:FF, то считаем, что ничего не подключено. В общем случае это, конечно, неверно, так как некоторые болванки, например, TM2004, позволяют записать 8 0xFF в идентификатор ключа, поэтому если ваша таблетка прошита таким кодом, то проверку нужно убрать.
Порядок работы: запускаем, подключаем ключ, чей код хотим узнать, и полученное значение хардкодим в массив key_to_write. Убираем помеченный коментарием return. Снова запускаем и подключаем болванку, она должна прошиться новым ключом. Естественно, что для записи уже известного кода (скажем, мастер-ключа), первый шаг выполнять не требуется.
Если в процессе записи первого байта произошла ошибка, значит ваш ключ не перезаписываемый. Если же ошибка не на первом, а на каком-то из последующих байт, то проверьте контакт между таблеткой и ардуиной.
Успешный лог записи выглядит как-то так:
KEY FF:FF:FF:FF:FF:FF:FF:FF. nothing found! KEY FF:FF:FF:FF:FF:FF:FF:FF. nothing found! KEY FF:FF:FF:FF:FF:FF:FF:FF. nothing found! KEY 1:98:2C:CD:C:0:0:EB Programming new key. done! KEY 1:BE:40:11:5A:36:0:E1. already programmed! Спускаемся на улицу, пытаемся открыть соседний подъезд. Работает!
Морально-этические вопросы.
А стоило ли такое выкладывать? Вдруг в мой подъезд сможет зайти бомж и станет там жить?
Ну, во-первых, давайте смотреть правде в глаза — мастер-ключ вам запрограммируют в любом переходе за очень небольшие деньги. Да и в интернете предложений масса. В этом плане полтора хаброжителя, повторивших мой опыт — это капля в море.
Во-вторых, я всё-таки намеренно упустил несколько довольно принципиальных вопросов, которые помешают новичку запустить устройство. Ну а продвинутый человек вряд ли придёт в ваш подъезд, чтобы там спать или творить непотребства.
Поэтому и публикую без малейших сомнений. Пользуйтесь!
Тайна ключа от домофона. Какой откроет любую дверь?

В закладки
Домофонные ключи есть в кармане у каждого. Разбираемся, как они работают и могут ли размагнититься, а также существует ли один ключ от всех дверей.
Виды ключей для домофонов
Существует несколько семейств домофонных ключей.
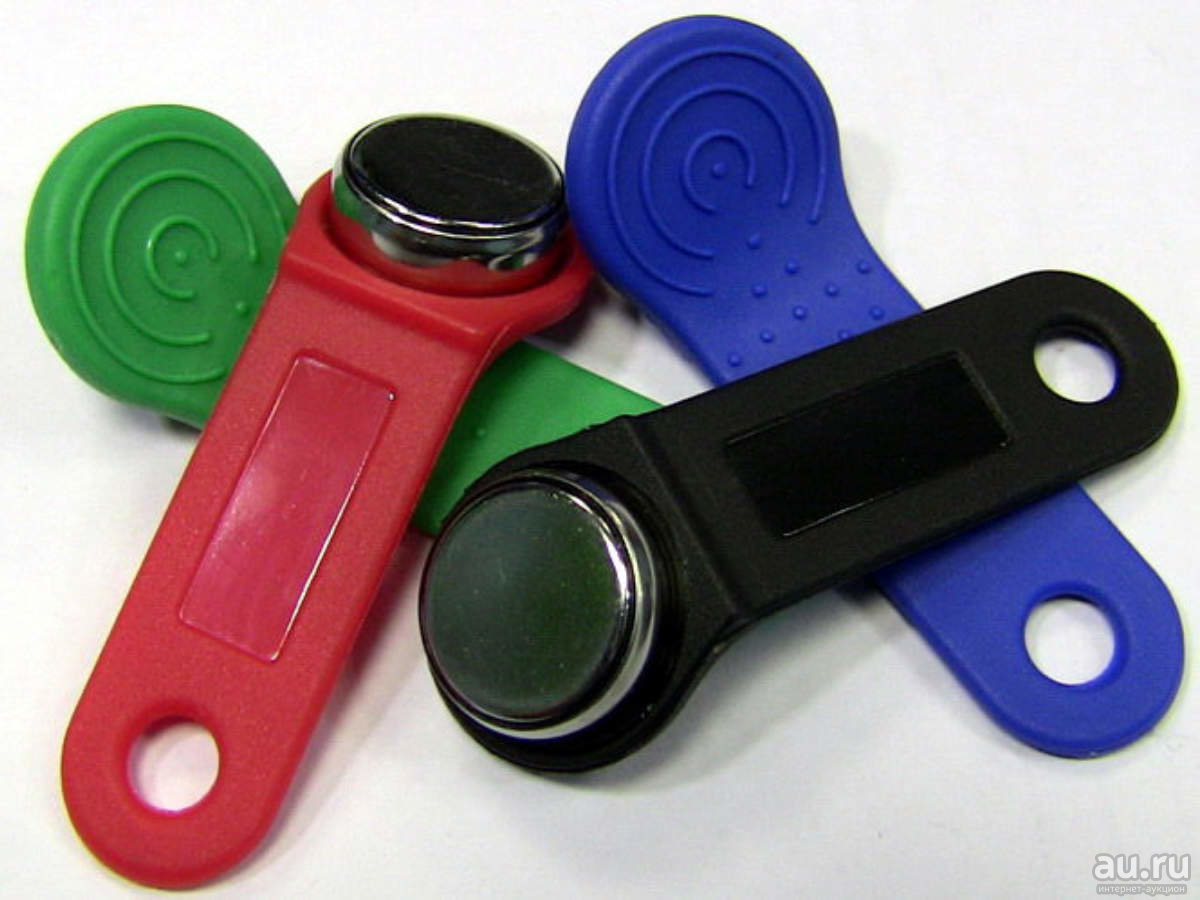
1. «Таблетки». Официально стандарт называется Touch memory (ТМ) или iButton, это контактные ключи в корпусе MicroCAN. В «таблетках» используется протокол 1-Wire, но форматы бывают разные.
В РФ это в основном ключи модели Dallas, с которыми работают домофоны Vizit, Eltis, Z-5R, С2000-2 и т.д., Cyfral (ключи DC2000А и Цифрал-КП1 и др.), «Метаком».
Довольно редко встречаются резистивные «таблетки» – у них считывается сопротивление.
2. «Капельки». RFID-метки в пластиковом корпусе круглой, овальной или каплеобразной формы. Иногда их выпускают в виде браслетов или карт.
Внутри – RFID-метка, как и в картах метро, «пищалках» на товарах в супермаркетах и других подобных штуках. В основном «капельки» могут быть ближнего действия (Proximity, считываться на расстоянии до 10-15 см), так как более «дальнобойные» метки Vicinity, которые работают на расстоянии до 1 м, небезопасны в данном случае.
В РФ чаще всего используют Proximity-ключи EM-Marin, но встречаются также и более старые HID-метки или более новые MiFare, как в картах метро.
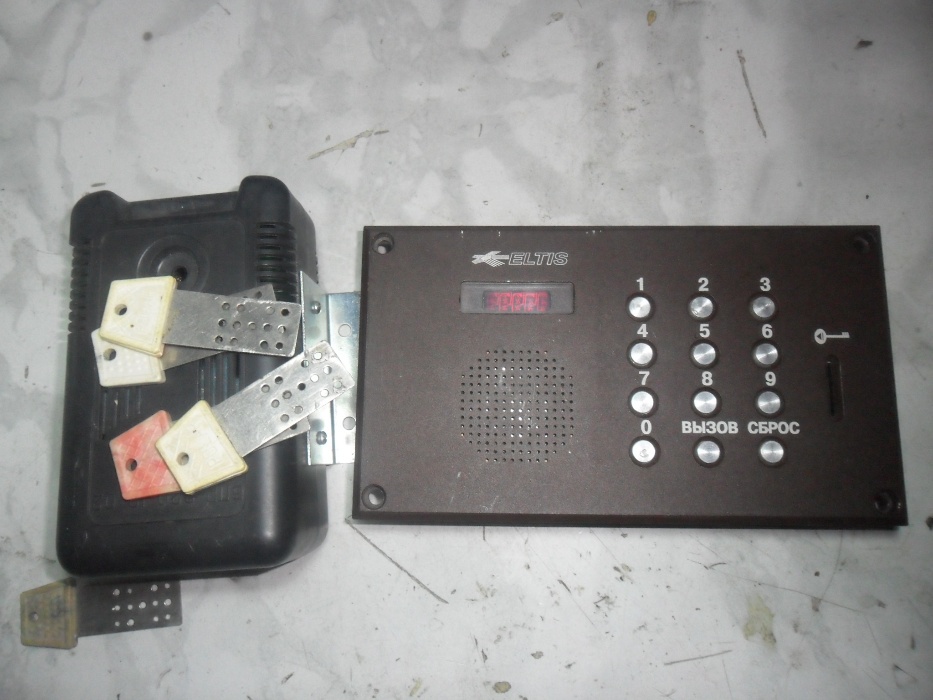
3. Оптические. Настоящие динозавры. Где-то в провинциях ещё сохранились. Такой ключ – это металлическая пластина, в которой в определенном порядке насверлены отверстия.
Внутри домофона есть фотоэлемент, который распознает, в том ли порядке насверлены дыры.
Безопасность ниже плинтуса, подделать ключ – плевое дело, а некоторые домофоны с оптическими ключами успешно и без следов вскрывались пилочкой для ногтей.
Как домофон определяет, подходит ли ключ?
На заводе или на фирме, которая устанавливает домофоны, в каждый ключ записывают особый код. Затем его же сохраняют в памяти домофона.
Когда вы подносите ключ к домофону, он считывает код и сравнивает его со значениями из своей памяти. Если значение ключа там есть, дверь открывается.
Кстати, можно открывать несколько домофонов одним ключом. Нужно лишь прописать код этого ключа во все нужные домофоны. Понятно, что домофоны должны быть совместимы с ключом.
Более того, есть специальные модули, которые позволяют сохранить все ключи из одного домофона и перенести их в другой.
Вот так переустановят домофон у вас в подъезде, а ключи менять не придётся. Хотя, конечно, установщик домофона вполне может попытаться заработать на этом.
Исключение, пожалуй, лишь ключи MiFare. Они включают перезаписываемую область памяти, в которую копируется уникальный код домофона.
Когда мастер «из ларька» клонирует такой ключ, он копирует только заводской код, но не код домофона. В результате домофон может отвергнуть такой ключ – сработает система защиты от клонов. Скопировать заводской код сможет лишь обслуживающая компания.
Как делают копию ключа?
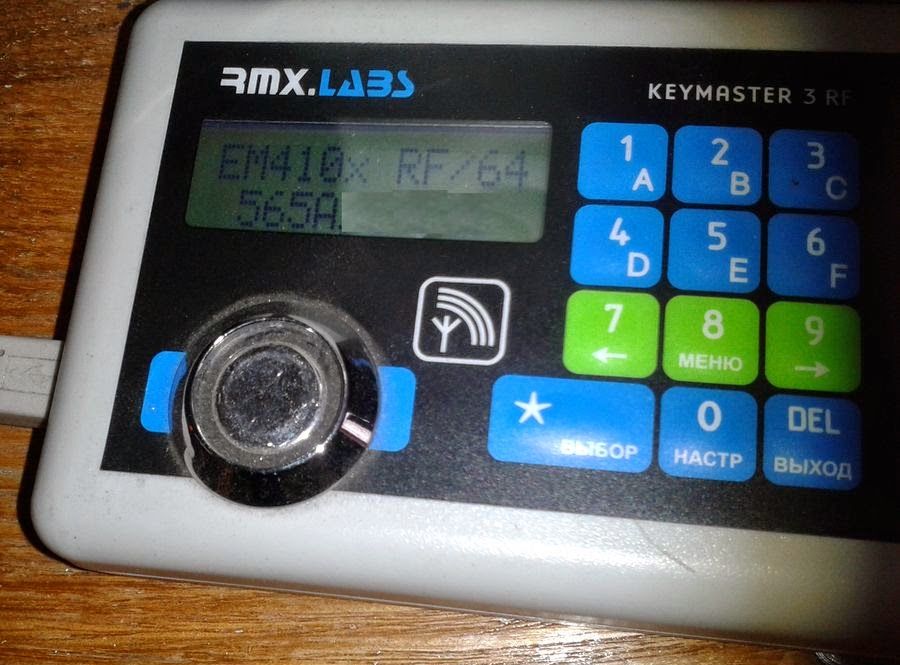
Обычно для этого берут болванку – пустую заготовку без кода. Затем мастер считывает код с вашего ключа и записывает его же на болванку.
В результате вы получаете два одинаковых ключа. А так как код оригинального ключа уже сохранен в домофоне, то и его клон позволит открыть дверь.
Болванки бывают перезаписываемые и неперезаписываемые. Если вы помните слово «финализация» при прожиге дисков , возьмите с полки пирожок , то здесь оно тоже применяется.
Технически вы сами можете собрать дубликатор (программатор) ключей на основе Arduino или Raspberry Pi, а затем наделать копий ключа на все случаи жизни. Инструкций в интернете полно, как и предложений купить дубликатор за тысячу-другую рублей.
Главное – не промахнуться с типом домофона и ключа.
Так, одни ключи рассчитаны на частоту 125 КГц, другие на 13,56 МГц и так далее. К тому же они могут быть разного типа. Помните о защите от клонов, которая может поддерживаться вашим домофоном.
Могут ли ключи размагнититься?
Бывает, носишь «таблетку» или «капельку» в кармане, а она через какое-то время бац! – и перестала работать. И такая ерунда каждый месяц. Что-то здесь не так. «Наверное, размагнитилось», – самое популярное объяснение.
На самом деле такие ключи не размагничиваются. В них даже магнита нет, да и обычные магниты ключам не страшны.
Дело скорее в банальном отсутствии контакта. Болванки дешевые, закупают их в Китае оптом по нескольку центов за штуку, так что контакт вполне может отойти, к примеру.
Корпусы ключей обычно не герметичны. Так что если ключ намокнет в кармане или часто будет находиться во влажной среде, долго он не прослужит.
Теоретически, ключи можно «убить» электромагнитным излучением или сильным электрическим импульсом.
К примеру, если вы положите ключ в микроволновку и включите на полную мощность или засунете в розетку, работать он перестанет. А вот мощный неодимовый магнит, вроде используемых в магазине для снятия меток, ключ вряд ли повредит.
Статическое электричество также ключам не на пользу. Если вы носите «таблетку» в заднем кармане и часто приседаете, отчего синтетическая ткань трется о ключ, он также прослужит недолго.
Наконец, от частого использования «таблетка» может банально продавиться в противоположную сторону и перестанет контактировать с домофоном. Просто вдавите её обратно, и всё пройдёт.
Что такое мастер-ключ и где его взять?
После установки домофона у специалиста остается особый ключ. На нем даже может быть написано что-то вроде: «Мастер-ключ. Никому не давать».
Но этот ключ обычно сам дверь открыть не может. Он нужен, чтобы добавлять в память новые ключи. В домофоне код мастер-ключа хранится в особой области, чтобы устройство могло отличать его и реагировать соответствующим образом.
Понятное дело, простым смертным мастер-ключ не дают. Иначе обслуживающая компания не смогла бы брать деньги за добавление записей о новых ключах в домофон.
Но возможна ситуация, когда мастер-ключ подходит к нескольким домофонам. Или когда для одних домофонов «таблетка» – это мастер-ключ, а для других – обычный ключ, который открывает двери.
Здесь всё зависит не от ключа, а от того, какие записи есть в памяти домофона.
А что будет, если мастер-ключ потеряется?
Обычно в домофонах остается возможность прописать новый мастер-ключ. Это, конечно, потенциальная возможность для взлома. Но, говоря объективно, проще попасть в подъезд, представившись сантехником, чем что-то взламывать.
Интереснее иметь универсальный ключ, или «вездеход». Его код прописан во всех домофонах подъездов одного дома или двора.
«Вездеходы» делают для почтальонов, сотрудников коммунальных служб, мастеров и др. Согласитесь, это куда удобнее, чем таскать с собой гирлянду разных ключей.
Также некоторые RFID-ключи нового формата, к примеру, RF3.1, позволяют записать коды до 8 домофонов.
Часто домофоны также поддерживают блокирующие ключи. Это средство безопасности: после того, как дверь открывают блокирующим ключом, другие ключи не работают, а дверь блокируется. Снять блокировку может либо мастер-ключ, либо блокирующий ключ (всё зависит от настроек домофона).
Кстати, бывает, что ключ устанавливают блокирующим по ошибке. Так что если после вас соседи часто не могут попасть в подъезд, проверьте, не блокирует ли ваш ключ доступ.
Можно ли обмануть домофон?
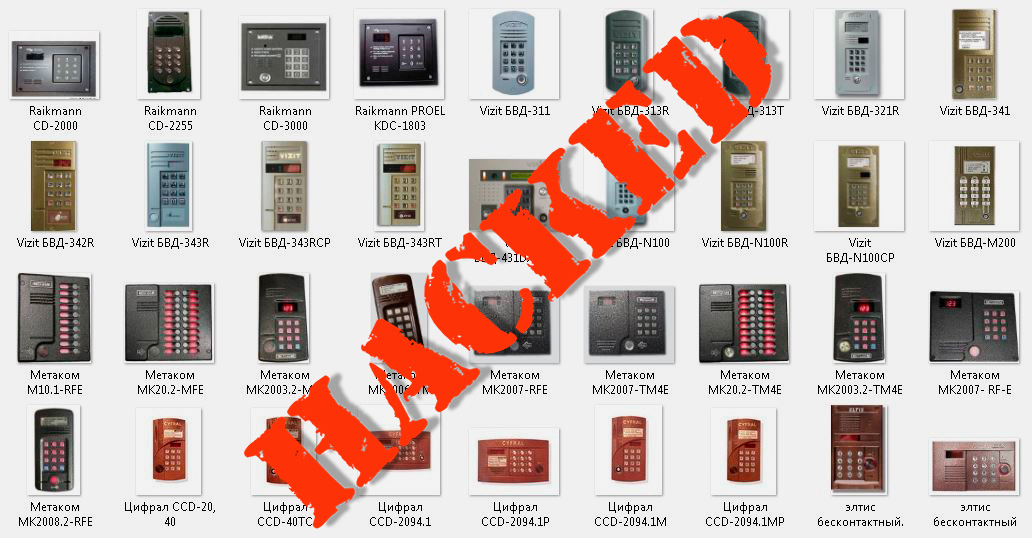
Да, сейчас можно купить эмулятор, который имитирует ключи разных типов и выдает нужное значение для каждого домофона. В эмуляторах установлены даже дисплеи и клавиатура, что позволяет выбирать нужный ключ и выводить его название.
Штука забавная, стоит около 10 тыс. рублей. Но работает не без проблем – обходит не всю защиту, иногда может не срабатывать.
И да, сама по себе домофон она не взломает, лишь притворится копией нужного ключа. Для её программирования всё равно потребуются и сами ключи, которые уже известны домофоном, и устройство-дубликатор.
Часто можно услышать, что домофон можно вывести из строя электрошокером. Да, тонкая электроника серьёзный заряд действительно не перенесет. У механического удара на 10-15 см ниже панели домофона те же последствия. Но это порча имущества и статья УК РФ.
Теоретически ещё можно сильно дернуть дверь на себя. Но чтобы преодолеть силу, с которой магнит удерживает вторую часть замка, потребуется недюжинная мощь.
Некоторые домофоны под ключ-«таблетку» могут открываться с помощью батарейки «крона». Способ гуманный и безопасный для домофона, но срабатывает редко.
Можно ли открыть домофон смартфоном?
Да, сейчас на рынок постепенно заходят модели NFC-домофонов. Чаще их устанавливают в крупных офисах, реже – в жилых домах.
Если у вас такой вариант, ваш смартфон поддерживает NFC, а домофон работает на частоте 13,56 МГц, возможно, получится отказаться от ключей.
Но для MiFare, к примеру, в смартфоне должен также быть чип Secure Element, а их наличие даже в рамках одной модели смартфона часто отличается от рынка к рынку. Если чип всё же есть и остальные условия соблюдены, всё может получиться.
Есть также NFC-адаптеры, которые сделают из старого домофона новый и перспективный. Открывать дверь можно будет и «таблеткой», и смартфоном.
Помните, что вы можете оказаться под дверью на морозе, а зарядка – дома. И да, с айфоном номер не пройдёт. Apple жестко ограничила возможности NFC в своих устройствах.
Что насчет кодов доступа домофонов?
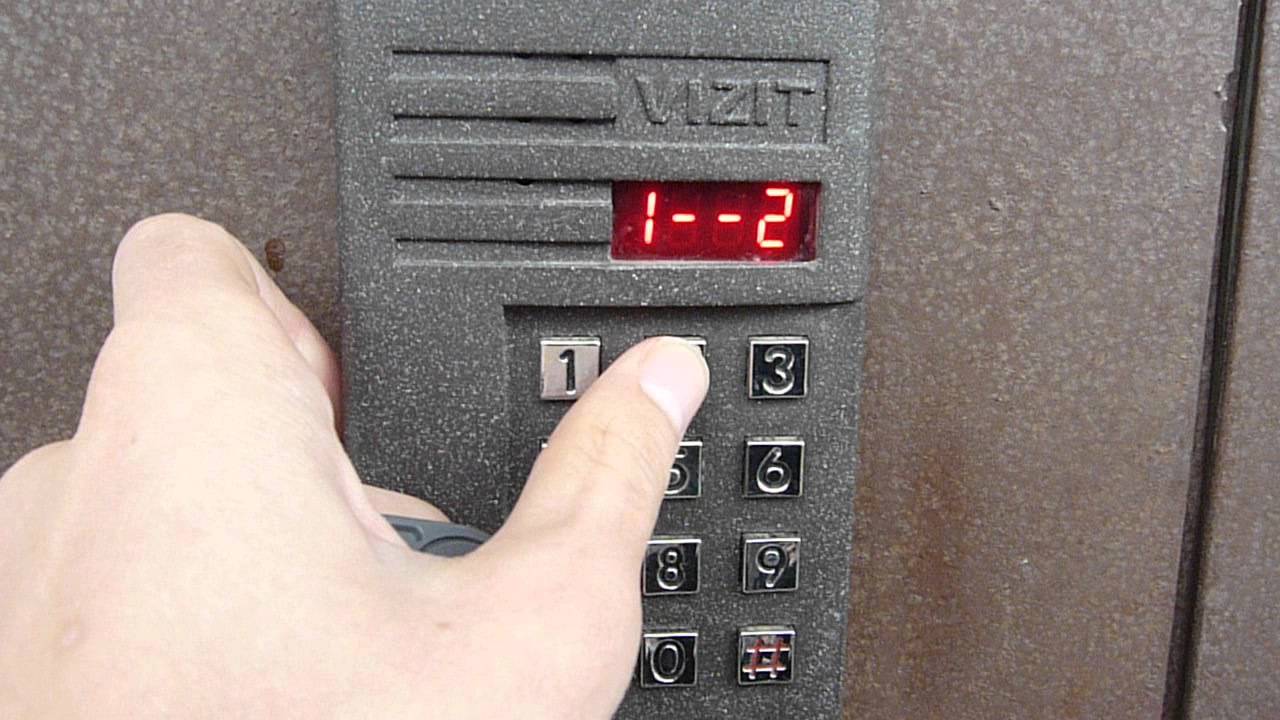
Здесь тоже всё зависит от домофона. Но большинство моделей, которые устанавливаются в РФ сейчас, поддерживают ввод комбинаций символов, которые позволяют открыть дверь. Это часто работает на домофонах «Визит» и реже на моделях других производителей.
Мы комбинации сознательно не публикуем – как минимум потому, что список для всех моделей получится длинным. Но мастер-код от своего домофона вы практически наверняка нагуглите. Если, конечно, при установке код на открытие двери не сменили в целях вашей же безопасности.
Это вовсе не те цифры, которые записываются на ваш ключ. К примеру, длина простого ключа для «таблеток» DS1990A от компании Dallas составляет 6 байт, это 281474976710656 разных комбинаций. Вы вряд ли запомните комбинацию такой длины, но можете считать её на самом брелоке. Ключ в 16-ричном формате, как правило, гравируется лазером на поверхности.
P.S. Раньше существовал банальный до ужаса лайфхак: ключи с кодом 00 00 00 или FF FF FF могли открыть все двери. Именно такие значения записывались в свободные ячейки домофона и участвовали в сравнении при проверке ключа. Но эту дыру уже давно закрыли.